Toolkit 工具箱闭源声明解读:只在 rootes.top 发布意味着什么
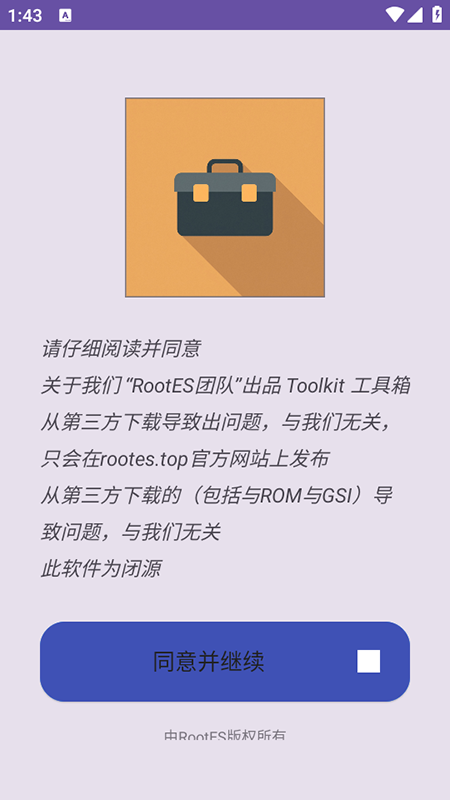
Toolkit 工具箱的启动协议页除了要求用户同意条款,还一次性交代了四件事:谁做的、在哪里发布、出了问题谁负责、源代码是否开放。这四件事都写在一页里,个人开发者作品里并不多见。
协议页的四条信息
按截图原文整理:
| 条目 | 原文要点 |
|---|---|
| 出品方 | RootES 团队出品 |
| 发布渠道 | 只会在 rootes.top 官方网站上发布 |
| 责任边界 | 第三方下载(包括 ROM 与 GSI)导致的问题与团队无关 |
| 开放性 | 此软件为闭源 |
闭源对用户意味着什么
- 代码不公开:无法做公开的安全审计,应用里有什么逻辑只能靠运行观察
- 闭源不等于有问题:个人开发者的免费工具箱选择闭源很常见,但确实少了一条自我证明的途径
- 核验手段变少:开源软件还能看代码,闭源软件能抓的就只剩「从哪下载」和「包有没有被改过」两件事
「第三方下载问题自负」的边界
协议页特意把 ROM 与 GSI 也点了名。这两类是系统级镜像,刷入失败的后果(无法开机、数据丢失)本来就更严重,开发团队用这句话把责任划清楚:只对自己发布在 rootes.top 的安装包负责,其他渠道转载的包不在兜底范围内。
对用户的实际建议只有一句话:认准 rootes.top 这个发布渠道,别把下载站转载的包当作第一来源。
继续了解
- RootES 团队是谁 —— 出品方与社区渠道
- 怎么核对安装包没被改动 —— MD5 校验的实际用法
- 这款应用安全吗 —— 闭源软件的风险评估思路